Pages

Ads 468x60px

Kamis, 03 Januari 2013

Waspada! Malware Menyelinap di Balik 'Bikini'

Hendricreative.blogspot.com - Sehabis masa liburan, para penjahat cyber semakin gencar melakukan serangan. Kali ini memanfaatkan email dengan iming-iming foto wanita berbikini.

Email tersebut ditemukan beredar dengan dua bahasa berbeda, Italia dan Inggris. Namun keduanya memiliki makna yang sama. Yakni ingin meyakinkan calon korban dengan email yang berisikan foto wanita berbikini.

Dalam email tersebut disertakan juga file attachment berjudul Bikini.zip yang di dalamnya sudah ada file bikini.scr, yaitu file screen saver untuk Windows namun sudah disisipi malware khusus oleh pelaku.
read more

Awas! Ancaman Program Jahat di Smartphone

Hendricreative.blogspot.com - Semakin pintar ponsel tak lantas menghilangkan ancaman program jahat (malware) yang beraksi di perangkat tersebut. Justru sebaliknya, smartphone kian 'seksi' dilirik dedemit maya.

Berbagai jurus pun dilancarkan pembuat dan penyebar malware untuk mengelabui para calon korban. Mulai dari menjajakan aplikasi abal-abal, dan berbagai modus tipu-tipu lainnya.
read more

Senin, 13 Agustus 2012

Gauss, Ancaman Malware Baru setelah Flame


Hendricreative.blogspot.com - Perusahaan keamanan internet Kaspersky menemukan satu lagi malware baru bernama Gauss. Malware ini diketahui sama berbahayanya dengan Stuxnet, Duqu dan Flame yang menyerang Iran.

Walaupun disebut sebagai ancaman baru, namun sejatinya Gauss dibangun dari dasar kode yang sama seperti Flame dan secara khusus menargetkan data sensitif. Tampaknya ini merupakan malware sejenis spionase cyber.

"Gauss seperti negara yang mempunyai bank Trojan dan menyimpan hulu ledak ini tanpa diketahui sasaran utamanya," terang dari pihak Kaspersky.
read more

Virus Pencuri Data Nasabah Bank Berkeliaran

Hendricreative.blogspot.com - Sebuah virus baru ditemukan berkeliaran di Iran. Konon, program jahat tersebut dirancang khusus untuk mengumpulkan data para nasabah bank.

Virus itu ditemukan dan kemudian dibedah oleh Kaspersky. Isinya, sederet baris kode yang diklaim identik dengan Flame, sebuah virus yang pada bulan Mei 2011 lalu ditangkap berkeliaran untuk mengumpulkan data serta mengintai para pengguna komputer di Iran. Namun bedanya, virus ini mengambil data yang lebih spesifik.

Virus yang diberi nama Gauss itu ditemukan sudah beredar pada 2.500 komputer di wilayah Lebanon. Dari semua korbannya bisa dilihat jika program jahat ini secara khusus mengumpulkan data login pengguna ke email, pesan instan, jejaring sosial dan rekening bank tertentu.
read more

Kamis, 09 Agustus 2012

China 'Sarang Malware' Dunia


Hendricreative.blogspot.com - Malware sampai saat ini masih menjadi problem di seluruh dunia. Menginfeksi melalui internet, malware yang bisa saja adalah program jahat seperti worms, Trojan dan virus membawa petaka bagi pengguna komputer.

Serangan malware ini biasanya berasal dari beberapa negara. Menurut data dari AlienVault Open Threat Change, China adalah negara yang paling banyak mengirimkan malware ke penjuru dunia.

Mengambil data dari alamat internet, terungkap seragan malware yang berasal dari China terdeteksi mencapai 95,249. Sedangkan negara kedua yang teridentifikasi paling banyak adalah Amerika Serikat, dengan jumlah 60,346.
read more

'Suster Nakal' Menggoda Pengguna Internet

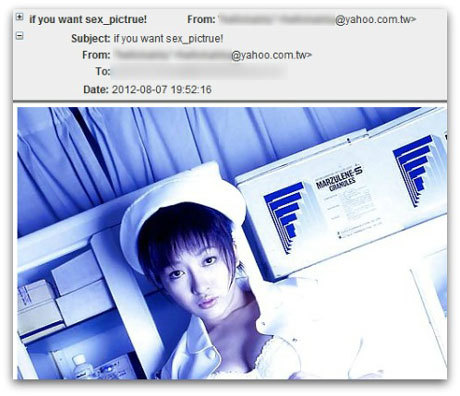
Hendricreative.blogspot.com - Hati-hati jika Anda menerima email yang bertuliskan foto 'suster nakal'. Bisa jadi itu adalah pesan sampah yang sengaja dikirimkan untuk menjerat para pengguna internet.

Email tersebut disebar dengan judul 'if you want sex pictrue!' dan isinya ada beberapa foto, dokumen, dan file screen saver yang dikompresi dalam file .rar. Namun di dalamnya sudah disusupi malware dan trojan.

Email yang sebarkan melalui Yahoo! Taiwan itu berisikan malware yang memanfaatkan celah di Windows.
read more

Awas! Tertipu Video Porno 'Aura Kasih'


Hendricreative.blogspot.com - Jebakan penjahat cyber yang mengiming-imingi pengguna internet dengan video porno selebriti masih saja marak. Menurut perusahaan keamanan Norton, saat ini alat pancingan yang digunakan adalah video porno yang mengatasnamakan penyanyi seksi Aura Kasih.

Sudah bisa ditebak, itu hanyalah akal-akalan dedemit maya untuk mengambil keuntungan dari pengguna internet yang penasaran dengan judul subyek dan link berbau mesum tersebut.
read more

Waspadai Virus Berkedok Donasi Amal di Facebook


Hendricreative.blogspot.com - Peneliti keamanan internet menemukan varian baru malware Citadel yang menginjeksikan dirinya ke halaman Facebook. Malware ini menyamar sebagai iklan berdonasi palsu yang mengajak pengguna beramal untuk anak-anak miskin.

Waspadalah, tidak ada lembaga donasi anak-anak yang meminta bantuan melalui Facebook. Malware tersebut seperti dikutip dari ZDNet, Rabu (25/7/2012), bertujuan mencuri informasi personal si pengguna.

Jika komputer sudah terinfeksi, malware tersebut dengan cepat akan menambahkan dirinya ke Facebook session seperti tampak di bawah ini.
read more

Google Halau Serangan Aplikasi Jahat di Android

Hendricreative.blogspot.com - Serbuan aplikasi berisi virus dan malware ke sistem operasi (OS) Android membuat Google harus mengubah aturan. Tentu saja agar aplikasi jahat tidak semakin merajalela di OS robot hijau tersebut.

Kebijakan baru ini berlaku bagi setiap aplikasi yang masuk ke toko aplikasi Google Play, termasuk soal penamaan aplikasi, larangan mengakses informasi personal tanpa izin pengguna dan lebih banyak detail ketentuan pada kebijakan pembayaran.
read more

Awas! Converter Video YouTube ke MP3 'Berhadiah' Virus


Hendricreative.blogspot.com - Internet memang menyediakan berbagai aplikasi, termasuk untuk yang gratisan. Namun awas, bisa-bisa itu cuma jebakan yang berisi virus.

Belakangan, kembali marak situs yang menawarkan software converter untuk mengubah file berformat video menjadi MP3, dan bisa didownload secara gratis.

Terdengar seperti sebuah tawaran menarik bukan? Jangan gegabah dulu, itu ternyata hanya trik penjahat cyber untuk mengelabui calon korban.
read more

Zeus Teror BlackBerry


Hendricreative.blogspot.com - Dibandingkan Android, BlackBerry selama ini lebih jarang disatroni malware (program jahat). Namun kini, peneliti keamanan telah mendeteksi keberadaan malware Zeus yang beredar di platform besutan Research In Motion (RIM) tersebut.

Program jahat ini diberi nama Zitmo (Zeus in the mobile). Ini sejatinya bukanlah malware baru, tapi sudah beberapa tahun beredar dan biasanya wara-wiri di perangkat Android.

Selain itu, varian Zitmo awalnya sempat diwaspadai karena sering menyamar sebagai aplikasi keamanan banking dan add-ons security.

Namun kini, ancaman Zitmo semakin luas dengan menghadirkan versi baru dan menyasar BlackBerry. Perangkat yang telah terinfeksi aplikasi ini disebut sebagai 'Zertifikat'.
read more

Ciri-ciri Akun Facebook yang Tertipu WhatsApp Palsu


Hendricreative.blogspot.com - Meski sempat beredar di Facebook dalam waktu relatif singkat, namun aplikasi WhatsApp palsu diprediksi sudah berhasil menjerat cukup banyak warga Facebook di Tanah Air. Seperti apa ciri-cirinya?

WhatsApp sejatinya merupakan aplikasi chatting yang tersedia untuk berbagai smartphone. Namun di Facebook, nama aplikasi ini dicatut untuk dijadikan alat mengumpulkan data oleh pembuatnya.
read more

WhatsApp Palsu Berkeliaran di Facebook


Hendricreative.blogspot.com - WhatsApp merupakan aplikasi chatting yang tersedia untuk berbagai smartphone. Namun saking populernya, nama aplikasi ini dicatut oleh orang usil untuk mencari mangsa di Facebook.

Di Facebook, 'WhatsApp KW'ini bukanlah aplikasi untuk berbincang dengan teman. Meski memiliki ikon dan nama yang sama, aplikasi ini justru digambarkan sebagai permainan.

Menurut Alfons Tanujaya, praktisi keamanan internet dari Vaksincom, malware ini sempat wara-wiri di Facebook selama beberapa jam sebelum akhirnya dibinasakan. Pun begitu, aplikasi ini sudah memakan korban yang cukup banyak.
read more

'Hampir Semua Gadget Android Disusupi Malware'

Hendricreative.blogspot.com - Menurut salah satu operator seluler terbesar di Inggris, British Telecom (BT), hampir seluruh perangkat Android yang beredar telah disusupi malware dengan aktifitas tertentu.

"Kami telah menganalisa 1.000 aplikasi Android dan menemukan sepertiga di antaranya terdapat malware, baik yang sudah aktif ataupun yang belum," kata Jill Knesek, Head of The Global Security Practice untuk BT.
read more

Kamis, 24 Mei 2012

Awas! Malware 'Hantui' Pengunjung Wikipedia


Hendricreative.blogspot.com - Wikipedia baru saja mengeluarkan peringatan untuk jutaan penggunanya. Jika ada yang melihat iklan di situs mereka, maka bisa jadi komputer Anda telah terjangkit malware (program jahat).

Peringatan tersebut dituliskan langsung melalui blog resmi Wikipedia. Hal ini merupakan tindak lanjut dari laporan sejumlah pengguna yang mengaku mendapatkan iklan di situs ensiklopedia terbesar itu.
read more

Gawat! Aktivitas Virus di Indonesia Semakin Merajalela


Hendricreative.blogspot.com - Dalam beberapa tahun terakhir pergerakan program jahat di Tanah Air diklaim telah mengalami peningkatan serius. Bahkan hingga akhir 2011 Indonesia menduduki peringkat 10 negara dengan aktivitas virus paling besar.

Data tersebut dilansir oleh Symantec dalam laporan Internet Security Threat yang dirilis tiap tahunnya. Dalam laporan ini dijelaskan beberapa ancaman terkini, varian virus, hingga beragam jenis serangan.

"Kami punya sedikitnya 65 juta sensor yang memantau aktivitas virus dan penyebaran spam," ucap Raymond Goh, di Grand Hyatt, Jakarta.
read more

Waspadai Email Palsu dari 'Facebook'

Hendricreative.blogspot.com - Para pengunna Facebook harus waspada. Sebab saat ini marak beredar email palsu mengatasnamakan jejaring sosial tersebut yang berujung kepada penipuan.

Untuk meyakinkan calon korbannya email tersebut akan dikirimkan atas nama 'Facebook' yang isinya soal penangguhan akun pengguna. Nah, korban yang merasa tidak ingin menutup akunnya pun diprediksi lekas membuka email tersebut dan mengikuti perintah yang dituliskan.

Seperti dikutip detikINET dari sophos, Kamis (24/5/2012), email tersebut juga berisikan sebuah tautan yang merujuk ke situs dengan tampilan mirip Facebook. Dan dari sinilah pelaku mulai beraksi.


Korban yang sudah terlanjur membuka situs palsu itu pun akan diminta untuk memasang komponen Java agar situs bisa terbuka sempurna. Anehnya, meski pengguna menolak, namun komponen tersebut akan tetap diinstal ke dalam komputer.

Dari sini sudah jelas bahwa komponen yang telah diunduh itu merupakan malware yang dibuat pelaku. Fungsinya, bisa jadi sebagai agen mata-mata atau pencuri data.
read more

Senin, 30 April 2012

Mac yang Terinfeksi Flashback Terus Meningkat


Hendricreative.blogspot.com - Meski Apple telah menambal celah yang ada pada Macintosh, namun serangan malware Flashback belum juga meredam. Bahkan jumlahnya diklaim terus meningkat.

"Menurut data statistik jumlah Mac yang terinfeksi BackDoor.Flashback.39 masih terus meningkat hingga mencapai 650.000, bukan menyusut seperti yang dilaporkan sebelumnya," tulis Dr. Web, salah satu penyedia antivirus asal Rusia.
read more

Awas, Beredar Phishing Model Baru!


Hendricreative.blogspot.com - Aksi phishing alias pencurian informasi sensitif yang menyasar para nasabah bank seakan tiada habisnya. Bahkan, beberapa minggu terakhir ditemukan metode baru dalam menjalankan phishing.

Perusahaan keamanan Eset menyatakan bahwa phishing metode baru ini muncul dalam bentuk email yang di dalamnya terdapat attachment berextention 'htm' atau 'html'.

Sontak, modus tersebut menimbulkan pertanyaan, mengapa pelaku phishing menggunakan attachment dengan kode html dan bukan link? Berikut alasan yang dikemukakan Eset:

1. Menjalankan kode html di sistem lokal tidak akan membawa ke situs web tersebut, dan URL filter tidak akan berfungsi.
2. Menjalankan kode html secara lokal di browser berarti load dari intranet bukan dari internet. Setting yang dilakukan biasanya tidak terlalu ketat untuk memuat atau memulai file dari intranet.
read more
Phishing, Online Banking & Pembobolan Rekening


Hendricreative.blogspot.com - Aksi phishing di Indonesia dilaporkan masih marak terjadi dan menyasar nasabah lembaga keuangan, khususnya bank. Pelaku mengincar data dan informasi pribadi seperti user ID, PIN, nomor rekening bank, serta nomor kartu kredit.

Informasi ini kemudian bakal dimanfaatkan oleh pelaku phishing untuk mengakses rekening, melakukan penipuan kartu kredit atau memandu nasabah untuk melakukan transfer ke rekening tertentu dengan iming-iming hadiah.
read more